랜섬웨어 조직 '더 젠틀맨'의 TukTuk C2 및 EDR 무력화 연구 분석
By Threat Intelligence Unit
Incident Overview
오아시스시큐리티는 랜섬웨어 조직 더 젠틀맨(The Gentlemen) 과 연계된 공격 서버를 분석해 공격 도구 개발, 보안 제품 우회 연구 및 유출 데이터 관리 정황을 확인했습니다.
서버에서는 TukTuk C2 프레임워크의 전체 개발 프로젝트, AI 코딩 도구를 활용한 개발 기록, 단계별 EDR 무력화 교육 자료가 발견됐습니다.
Attribution
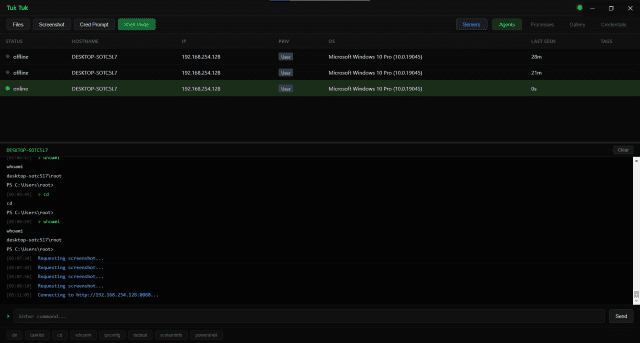
해당 서버는 세 가지 근거를 통해 더 젠틀맨과 연계된 것으로 판단됐습니다. 서버에서 수집된 eb.sys 파일의 해시가 공개 보고서의 GentleKiller 샘플과 일치했고, 정상 Greenshot.exe와 악성 log4net.dll로 구성된 DLL 사이드로딩 세트도 더 젠틀맨의 알려진 공격 기법과 일치했으며, TukTuk C2 대시보드에서 확인된 호스트명과 운영자 식별자 역시 공개 보고서의 정보와 일치했습니다.
Key Findings
TukTuk C2 v2 프로젝트에는 Windows·Linux 에이전트, 백엔드 및 관리 패널의 소스코드가 포함돼 있었습니다. 주요 기능으로는 원격 명령 실행, 파일 전송 및 Windows 보안 대화상자를 위조한 계정정보 수집이 확인됐습니다.
개발 과정에서는 AI 코딩 에이전트와 러시아어 지시문이 사용된 정황이 발견됐습니다. EDR 무력화 자료는 기존 도구 분석부터 직접 구현, 취약 드라이버 탐색 및 커널 수준 연구까지 단계별 교육 형태로 구성돼 있었습니다.
Impact
서버에서는 글로벌 기술기업의 Jira 환경에서 유출된 것으로 분석되는 Jira 티켓 224건과 첨부파일 8건이 확인됐습니다. 여기에는 미국 국방·방산 및 항공우주 분야 고객과 관련된 기술 자료도 일부 포함돼 있었습니다.
이와 별도로 글로벌 헬스케어 기업과 관련된 클라우드 접근 키와 데이터베이스, 디렉터리 서비스 및 소스코드 저장소 정보도 발견됐습니다.
이번 사례는 AI가 실제 C2 개발에 활용되고, 보안 솔루션 무력화 기술이 조직적으로 연구·교육되고 있음을 보여줍니다.