국내 대형 교회 2곳 대상 사이버 침해 정황 분석
By Threat Intelligence Unit
Incident Overview
오아시스시큐리티는 2026년 8월 28일부터 9월 1일까지 미국에 위치한 해외 공격자 서버에서 공격 도구, 운영 기록, 자료, 계정 정보 등을 확보해 분석했으며, 그 결과 국내 대형 교회 2곳과 관련된 대규모 교인 정보와 침해 정황을 확인했습니다.
두 교회는 같은 공격자 서버에서 확인됐지만, 침투 방식은 서로 달랐습니다. 첫 번째 교회는 ERP 시스템에 업로드된 웹쉘(Web Shell) 을 통해, 두 번째 교회는 과거 유출된 계정 정보와 그룹웨어·교적 시스템의 IDOR(부적절한 직접 객체 참조) 취약점을 통해 침해됐습니다.
Attack Techniques
첫 번째 교회의 경우, 공격자는 ERP 웹 루트에 웹쉘을 업로드한 뒤 ERP의 Security.dll을 역분석해 ServerSetting.xml을 복호화하고 MSSQL sysadmin 권한을 확보했습니다. 이후 연결된 서버(Linked Server)를 통해 내부 데이터베이스 서버로 이동했고, 각 서버에서 xp_cmdshell을 실행해 SYSTEM 권한의 명령 실행을 확보했습니다. 또한 DB 모니터링 솔루션을 우회하고 MariaDB root 비밀번호를 탈취했으며, 하드코딩된 계정 정보로 NAS 저장소에 접근했습니다.
수집된 자료는 압축된 뒤 MinIO 버킷에 적재됐으며, 이 과정에서 과거 미국 기독교 콘텐츠 플랫폼 침해 당시 확보된 계정 정보가 재사용된 것으로 확인됐습니다.
두 번째 교회의 경우, 공격자는 유출된 그룹웨어 계정과 EKP·SIMS의 IDOR 취약점을 이용해 다른 사용자의 평문 PIN을 조회하고 관리자 권한 계정의 비밀번호를 재설정했습니다. 이후 그룹웨어 SSO를 통해 별도 로그인 없이 SAP 포털에 접근했으며, 대학부 관련 API의 인증 부재, 공개 GitHub 저장소, 읽기·쓰기가 제한 없이 허용된 Firebase 저장소 설정 등도 추가로 확인됐습니다.
Impact
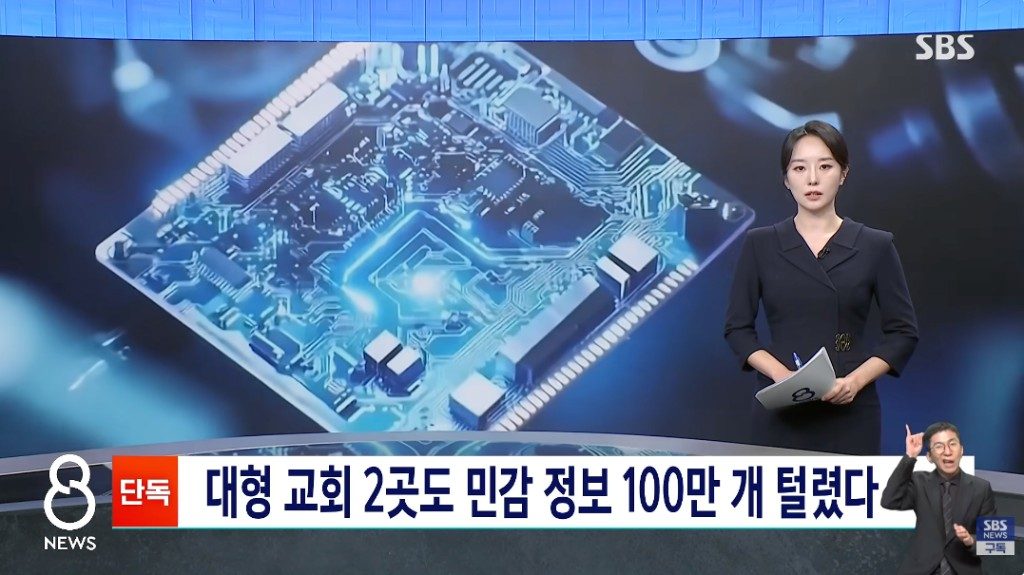
첫 번째 교회와 관련해서는 13,939개 파일, 47.3GB 규모의 자료가 확인됐으며, 이름과 주민등록번호가 포함된 교인 기록, 헌금 기록, 결재 문서, 로그인 계정 등이 포함됐습니다.
두 번째 교회와 관련해서는 교인 약 8만9천 명의 개인정보, 직원 인사 기록 286건, 직원 사진 96장, 결재 문서와 대학부 관련 자료 등이 수집된 것으로 확인됐습니다.
Response
보도에 따르면 피해 교회 측은 한국인터넷진흥원(KISA)으로부터 침해 정황을 통보받은 직후 긴급 보안 점검에 착수했으며, 외부 접속 차단, 서버 비밀번호 변경, 방화벽 교체 등 추가 보호조치를 진행하고 있습니다.
Recommendations
- 비인가 웹쉘 제거, 노출된 비밀번호·토큰 교체 및 활성 세션 무효화
- 불필요한
xp_cmdshell비활성화 및 연결된 서버(Linked Server) 권한 최소화 - 백업, 설정 파일, 공개 코드, 노출된 저장소에서 발견된 계정 정보는 유출된 것으로 간주하고 즉시 교체
- 모든 요청에 대해 객체 단위 권한 검증을 적용해 IDOR를 방지하고, 비밀번호 재설정 및 SSO 권한 검증 강화
- 클라우드 저장소 접근 규칙 점검 및 ERP·DB·NAS·클라우드 로그의 대량 반출과 비정상 접근 모니터링